Звычайнай тэхнічнай падтрымкі ўжо недастаткова. У эпоху штучнага інтэлекту важна не толькі ўмець вырашаць праблемы, але і заўважаць пагрозы да таго, як яны закрануць ваш сайт.
Многія (на жаль, не надта разумныя) уладальнікі сайтаў успамінаюць пра бяспеку толькі тады, калі нешта здараецца. Сайт перастаў адкрывацца, зніклі заяўкі, адміністрацыйная панэль заблакіравана або хостынг даслаў апавяшчэнне пра падазроную актыўнасць. Да гэтага моманту здаецца, што ўсё працуе, а значыць, усё ў парадку.
Але сайт, які працуе, і абаронены сайт — зусім розныя рэчы.
Што такое атака php2shell?
php2shell (CVE-2024-4577) — гэта крытычная ўразлівасць CGI у PHP. Яна дазваляе зламыснікам абыходзіць абмежаванні (у прыватнасці, звязаныя з кадаваннем сімвалаў пры апрацоўцы аргументаў каманднага радка) і выконваць адвольны код на серверы (Remote Code Execution / RCE). Выяўленыя ўразлівасці атрымалі ацэнку 9,2 з 10 паводле шкалы CVSS 4.0, што адпавядае крытычнаму ўзроўню небяспекі.Пры пэўных умовах яны могуць дазволіць зламыснікам выконваць каманды на серверы без папярэдняй аўтарызацыі.
Простымі словамі: праз гэтую ўразлівасць хакер можа перадаць спецыяльныя сімвалы ў URL-запыце, прымусіць PHP выканаць старонні код і загрузіць на ваш сервер шкоднасную вэб-абалонку (php-shell), атрымаўшы поўны кантроль над сайтам або серверам.
Гісторыя з уразлівасцямі PHP2Shell у чарговы раз нагадала мне, наколькі важна сачыць за бяспекай не толькі самога сайта, але і ўсёй інфраструктуры, на якой ён працуе. А імклівае развіццё штучнага інтэлекту робіць гэтае пытанне яшчэ больш актуальным.
У Еўропе часова адключылі дзяржаўныя сайты, рэсурсы бальніц і іншых арганізацый праз крытычныя ўразлівасці ў PHP, адной з самых распаўсюджаных моў праграмавання для вэб-сайтаў. Сярод тых, хто гэта зрабіў, былі ўрадавыя ўстановы ў Нідэрландах, Даніі і Фінляндыі, гарадскі савет Эдынбурга, а таксама брытанская вяшчальная карпарацыя «Бі-бі-сі» і расійскі тэлеканал “Дождь”. Распрацоўшчыкі PHP ужо выпусцілі выпраўленні, аднак уладальнікам рэсурсаў неабходна як мага хутчэй усталяваць абнаўленні і праверыць бяспеку сваіх сервераў.
Па тэме: Крытычныя ўразлівасці PHP: што трэба зрабіць уладальнікам сайтаў, каб знізіць рызыку ўзлому
Штучны інтэлект змяняе правілы гульні
Яшчэ некалькі гадоў таму эксплуатацыя ўразлівасцей шмат у чым залежала ад навыкаў і часу канкрэтнага чалавека. Зламысніку трэба было разабрацца ў будове сістэмы, знайсці адпаведную ўразлівасць, падрыхтаваць інструменты і паспрабаваць выкарыстаць яе супраць пэўнага сайта. Такія атакі таксама маглі быць аўтаматызаванымі і масавымі, але для пошуку, наладжвання і запуску многіх сцэнарыяў патрабаваліся веды і намаганні.
Сёння сітуацыя змяняецца.
Штучны інтэлект дазваляе аўтаматызаваць усё больш этапаў працы з уразлівасцямі. Існуюць ШІ-агенты, здольныя выконваць паслядоўнасці тэхнічных задач, а некаторыя інструменты можна наладзіць з мінімальным удзелам чалавека. У адкрытым доступе з’яўляюцца мадэлі і інструменты, якія тэхнічна падрыхтаваныя карыстальнікі могуць запускаць самастойна, у тым ліку на ўласным абсталяванні.
Калі ўразлівасць вядомая, існуе гатовы спосаб яе эксплуатацыі, а спіс патэнцыйных мэт ужо сабраны, аўтаматызацыя можа значна спрасціць правядзенне атак. Чалавеку не абавязкова ўручную правяраць кожны сайт і выконваць кожнае дзеянне. Ён можа арганізаваць працэс, пры якім інструменты аўтаматычна правяраюць мноства мэт і спрабуюць выкарыстаць выяўленыя слабыя месцы.
Уявім сітуацыю: з’явілася інфармацыя пра крытычную ўразлівасць у папулярным праграмным забеспячэнні. Ёсць гатовы інструмент для праверкі, а зламыснік мае спіс сайтаў, якія выкарыстоўваюць уразлівую канфігурацыю. У такім выпадку маштаб атакі можа вызначацца ўжо не столькі колькасцю людзей, колькі вылічальнымі рэсурсамі, якасцю аўтаматызацыі і тым, наколькі хутка ўладальнікі сайтаў паспеюць прыняць меры.
Менавіта гэта змяняе ацэнку рызык.
Уразлівасць, якую раней магло эксплуатаваць адносна вузкае кола падрыхтаваных спецыялістаў, пры наяўнасці даступных інструментаў аўтаматызацыі можа ператварыцца ў пагрозу для значна большай колькасці сайтаў.
Пры гэтым важна не перабольшваць магчымасці ШІ. Не кожны агент умее самастойна знаходзіць і эксплуатаваць любыя ўразлівасці, не кожны інструмент працуе без наладжвання, і не кожная вядомая ўразлівасць дазваляе ўзламаць сайт. Але парог уваходу для выканання многіх тэхнічных задач зніжаецца, а аўтаматызацыя ўжо даўно дазваляе правяраць і атакаваць сістэмы ў вялікіх маштабах.
І разлічваць на тое, што невялікі сайт застанецца незаўважаным, становіцца ўсё менш разумна. Аўтаматызаваным інструментам не абавязкова цікавіцца менавіта вашым бізнесам. Часам дастаткова таго, што ваш сайт аказаўся даступным звонку і выкарыстоўвае ўразлівы кампанент.
Недастаткова проста ўмець абслугоўваць сайт
Яшчэ нядаўна многім уладальнікам бізнесу было дастаткова знайсці спецыяліста, які ўсталюе сайт, наладзіць формы, абновіць плагіны і выправіць памылкі, што ўзнікаюць. Гэта па-ранейшаму важная праца, але сёння яе ўжо недастаткова.
Інтэрнэт пастаянна змяняецца. З'яўляюцца новыя ўразлівасці, выяўляюцца памылкі ў папулярных сістэмах кіравання сайтамі, выходзяць абнаўленні, змяняюцца метады атак. А сродкі аўтаматызацыі дазваляюць зламыснікам хутчэй рэагаваць на з'яўленне новай інфармацыі.
Таму спецыяліст, які адказвае за сайт, павінен не проста ведаць, як выправіць праблему. Ён павінен разумець, якія пагрозы ўзнікаюць менавіта цяпер, ці датычыцца адна з іх яго праекта і што неабходна зрабіць, каб знізіць рызыку.
Для гэтага трэба сачыць за навінамі інфармацыйнай бяспекі, чытаць апавяшчэнні распрацоўшчыкаў праграмнага забеспячэння, адсочваць абнаўленні PHP, WordPress, плагінаў, серверных кампанентаў і ахоўных сэрвісаў.
Не менш важна ўмець адрозніваць рэальныя пагрозы ад інфармацыйнага шуму, правяраць крыніцы і разумець, якія дзеянні сапраўды неабходныя для канкрэтнага сайта.
Спецыяліст, які даведаецца пра сур'ёзную ўразлівасць праз некалькі тыдняў пасля таго, як яе ўжо пачалі масава выкарыстоўваць, можа занадта позна апынуцца на месцы падзей. У пытаннях бяспекі своечасовая інфармацыя часам не менш важная за тэхнічныя навыкі.
Чаму нельга цалкам спадзявацца на хостынг
У сітуацыі з PHP2Shell я звярнуўся ў тэхнічную падтрымку хостынгу сайтаў, якія знаходзяцца ў мяне на абслугоўванні, каб удакладніць, ці абаронены сайт(ы) ад адпаведных уразлівасцей. Правайдар паведаміў, што ўжывае неабходныя выпраўленні на ўзроўні сервераў для ўсіх прапанаваных версій PHP, у тым ліку старых. Паводле іх слоў, ніякіх дадатковых дзеянняў з боку ўладальніка сайта не патрабуецца.
Гэта добры прыклад таго, як важна не абмяжоўвацца прачытанай навіной, а звяртацца да тых, хто адказвае за адпаведную частку інфраструктуры.
Але ёсць нюанс: атрымаць адказ ад хостынгу і самастойна ацаніць сітуацыю — не адно і тое ж.
Трэба разумець, пра што менавіта пытацца. Ці выпраўлена ўразлівасць на серверы? Ці ўжываюцца патчы аўтаматычна? Ці трэба змяняць версію PHP? Ці сумяшчальнае абнаўленне з сайтам? Ці ёсць дадатковыя дзеянні, якія павінен выканаць яго ўладальнік?
Чалавек без тэхнічнага досведу можа нават не ведаць, якія пытанні задаць. А між тым ад іх залежыць, ці атрымае ён канкрэтны адказ, ці абмяжуецца агульнай фармулёўкай пра тое, што ўсё працуе ў штатным рэжыме.
Пры гэтым не варта лічыць хостынг адказным абсалютна за ўсё. Правайдар можа абараняць серверную інфраструктуру, але бяспека канкрэтнага сайта залежыць і ад іншых фактараў: налад доступу, выкарыстоўваных пашырэнняў, актуальнасці CMS, канфігурацыі вэб-сервера, рэзервовага капіравання і дзеянняў адміністратараў.
Хостынг — важная частка сістэмы абароны, але ён не заменіць спецыяліста, які адказвае за бяспеку ўсяго сайта.
Абарона пачынаецца да атакі
Адзін з галоўных прынцыпаў інфармацыйнай бяспекі заключаецца ў тым, што рыхтавацца трэба загадзя.
Не пасля ўзлому. Не пасля страты даных. Не пасля таго, як сайт некалькі гадзін або дзён недаступны для кліентаў.
На сайце павінны быць актуальнае праграмнае забеспячэнне, надзейныя паролі, шматфактарная аўтэнтыфікацыя там, дзе яна даступная, абмежаваны доступ да адміністрацыйнай панэлі, наладжаныя правілы міжсеткавай абароны і рэзервовыя копіі.
Не менш важна перыядычна правяраць, ці сапраўды рэзервовыя копіі можна аднавіць, ці не засталіся на сайце непатрэбныя ўліковыя запісы, ці няма састарэлых плагінаў і ці не адкрыты лішнія пункты доступу.
Ахоўныя сэрвісы накшталт Cloudflare таксама патрабуюць увагі. Само па сабе іх выкарыстанне не гарантуе бяспеку: няправільна наладжаныя выключэнні, празмерна шырокія правілы пропуску запытаў або памылкі канфігурацыі могуць аслабіць абарону. З іншага боку, занадта агрэсіўныя правілы здольныя заблакіраваць і легітымных наведвальнікаў, у тым ліку самога адміністратара.
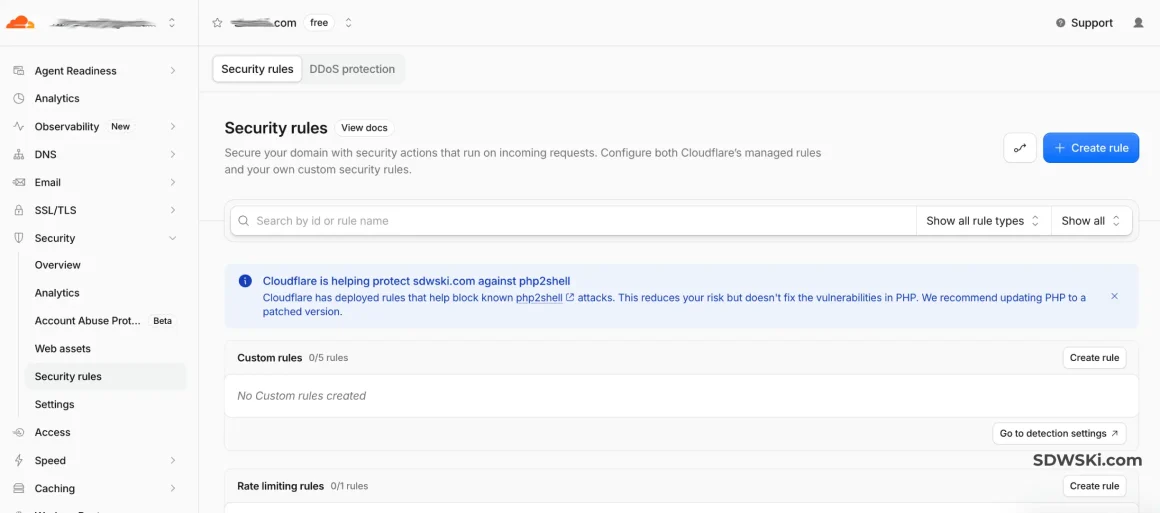
▲ Для бедных Cloudflare аўтаматычна разгарнуў базавае правіла на ўзроўні сваёй сеткі для бясплатнага тарыфу, каб блакіраваць вядомую сігнатуру атакі (Абарона актыўная паводле прадвызначэння. Cloudflare аўтаматычна адфільтроўвае такія запыты яшчэ на падлёце)
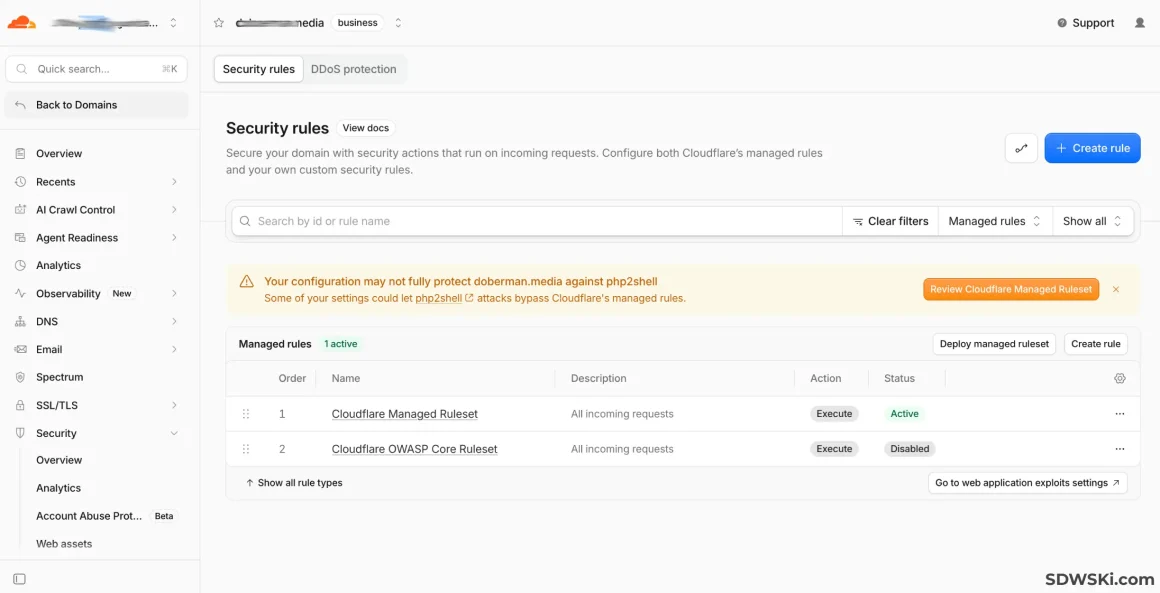
▼ Для заможных карыстальнікаў я заўважыў іншы ўзровень абароны ад Cloudflare. На платным тарыфе Business аднаго з маіх кліентаў (350 долараў ЗША ў месяц) вам прадастаўляецца поўны доступ да Cloudflare Managed Ruleset і OWASP Core Ruleset з магчымасцю глыбокай налады. Апавяшчэнне папярэджвае, што ў бягучых наладах WAF (Web Application Firewall) некаторыя правілы могуць быць адключаныя, прапушчаныя або перавызначаныя карыстальніцкімі правіламі/выключэннямі, што стварае патэнцыйную “дзірку” для абыходу базавай абароны.
Таму бяспека — гэта не проста ўсталяванне чарговага плагіна або ўключэнне некалькіх пераключальнікаў у панэлі кіравання. Гэта сістэма, якую трэба наладжваць, правяраць і падтрымліваць у працоўным стане.
І тут ёсць важны момант: прафілактыка павінна быць рэгулярнай, а не аднаразовай. Сёння сайт можа быць наладжаны правільна, але заўтра ў адным з яго кампанентаў выявяць новую ўразлівасць. Добрая абарона не азначае, што пагрозы зніклі. Яна азначае, што ўладальнік сайта здольны своечасова даведвацца пра іх і рэагаваць.
Важна не толькі заўважыць пагрозу, але і правільна адрэагаваць
Дапусцім, спецыяліст даведваецца пра крытычную ўразлівасць у папулярным праграмным забеспячэнні. Што ён павінен зрабіць?
Неабавязкова неадкладна змяняць усе налады сайта або ўсталёўваць першае-лепшае абнаўленне. Спачатку трэба разабрацца, якія версіі закрануты, якія выпраўленні даступныя, ці датычыцца праблема канфігурацыі, што выкарыстоўваецца, і якія дзеянні рэкамендуюць распрацоўшчыкі і правайдары.
Затым неабходна ацаніць рызыкі, праверыць бягучыя налады, прыняць неабходныя меры і пераканацца, што пасля змен сайт працягвае нармальна працаваць.
Часам дастаткова пацвердзіць, што хостынг ужо ўжыў выпраўленні. Часам патрабуецца абнавіць праграмнае забеспячэнне, абмежаваць доступ да пэўных функцый або скарэктаваць правілы абароны. А часам праблема ўвогуле не звязана з першапачатковай уразлівасцю, хоць і праяўляецца прыкладна ў той жа час.
Менавіта таму такія важныя не толькі тэхнічныя веды, але і здольнасць аналізаваць сітуацыю, задаваць правільныя пытанні, правяраць інфармацыю і прымаць рашэнні без лішняй панікі.
У эпоху ШІ асабліва важна не блытаць даступнасць інструмента з разуменнем таго, як ён працуе. Штучны інтэлект здольны дапамагаць спецыялісту аналізаваць інфармацыю, знаходзіць памылкі і паскараць выкананне руцінных задач. Але ён не здымае адказнасці за прынятыя рашэнні. Аўтаматычна ўнесеная змена можа парушыць працу сайта, а няправільна зразуметая рэкамендацыя — стварыць новыя праблемы.
ШІ павінен дапамагаць спецыялісту працаваць хутчэй і больш эфектыўна, а не замяняць крытычнае мысленне.
Тэхнічная падтрымка павінна быць праактыўнай
Для мяне якаснае абслугоўванне сайта — гэта не толькі адказ на паведамленне кліента кшталту «у мяне нічога не працуе». Гэта яшчэ і праца, якую кліент можа ўвогуле не заўважыць, бо праблема была выяўлена і ліквідавана загадзя.
Сачыць за крытычнымі абнаўленнямі. Правяраць налады бяспекі. Кантраляваць стан сайта. Ацэньваць рызыкі пасля змен у інфраструктуры. Правяраць рэзервовае капіраванне. Своечасова паведамляць уладальніку бізнесу, калі неабходныя дадатковыя дзеянні.
Зразумела, немагчыма гарантаваць, што сайт ніколі не ўзламаюць або што яго не закране ніякая ўразлівасць. Але можна знізіць імавернасць многіх інцыдэнтаў, абмежаваць патэнцыйную шкоду і загадзя падрыхтавацца да аднаўлення.
І гэта прынцыповая розніца паміж простым абслугоўваннем і паўнавартасным суправаджэннем сайта.
Што гэта азначае для ўладальнікаў бізнесу
Калі ваш сайт з’яўляецца крыніцай заявак, продажаў, зваротаў кліентаў або важнай інфармацыі пра кампанію, варта задумацца пра тое, хто менавіта адказвае за яго тэхнічны стан.
Не толькі пра тое, хто выправіць памылку, калі яна ўзнікне, але і пра тое, хто сочыць за зменамі ў тэхналогіях, разумее рызыкі, кантралюе налады абароны і здольны аператыўна разабрацца ў нестандартнай сітуацыі.
Не кожнаму бізнесу патрэбны ўласны штатны спецыяліст па кібербяспецы. У многіх выпадках разумней прыцягваць вонкавага спецыяліста, які комплексна займаецца распрацоўкай, тэхнічным суправаджэннем і бяспекай сайта.
Але важна разумець, што гэтыя задачы не зводзяцца да аднаго штомесячнага абнаўлення плагінаў. Яны патрабуюць сістэмнага падыходу, пастаяннай увагі і разумення таго, як узаемадзейнічаюць сайт, сервер, ахоўныя сэрвісы і вонкавыя залежнасці.
Асабліва небяспечна лічыць, што невялікі сайт нікому не цікавы. Масавыя аўтаматызаваныя атакі могуць быць скіраваныя не на канкрэтную кампанію, а на цэлы клас уразлівых сістэм. У такой сітуацыі памер бізнесу не гарантуе ні непрыкметнасці, ні бяспекі.
Мой падыход да распрацоўкі і суправаджэння сайтаў
Я займаюся распрацоўкай, тэхнічнай падтрымкай і бяспекай сайтаў і лічу, што добры спецыяліст павінен глядзець на праект шырэй, чым проста на набор старонак і функцый [подробнее].
Важна не толькі зрабіць сайт зручным, хуткім і прывабным. Трэба таксама падумаць пра тое, як ён будзе працаваць пасля запуску, наколькі лёгка яго падтрымліваць, як абаронены адміністрацыйны доступ і даныя, што адбудзецца ў выпадку збою і як хутка можна будзе аднавіць працу.
Я лічу, што сучасны спецыяліст па сайтах павінен пастаянна вучыцца, сачыць за навінамі, разбірацца ў новых тэхналогіях і ўмець хутка арыентавацца ў зменлівай сітуацыі. У тым ліку разумець, як штучны інтэлект уплывае на бяспеку, якія задачы ён здольны паскорыць і якія новыя рызыкі стварае.
Я не лічу правільным запалохваць уладальнікаў сайтаў кожнай новай уразлівасцю. Але і ігнараваць навіны пра бяспеку, мяркуючы, што «нас гэта не датычыцца», таксама нельга.
Надзейны сайт — гэта не сайт, у якога ніколі не бывае праблем. Гэта сайт, за якім сістэмна сочаць, рызыкі якога разумеюць, а яго ўладальнік не застаецца сам-насам з тэхнічнай праблемай.
У свеце, дзе аўтаматызацыя дазваляе маштабаваць не толькі карысныя інструменты, але і атакі, чакаць з'яўлення праблемы становіцца ўсё менш разумна. Значна важней мець спецыяліста, які ўмее дзейнічаць на апярэджанне: заўважаць пагрозы, задаваць правільныя пытанні, прымаць абгрунтаваныя меры і загадзя рыхтаваць сайт да магчымых інцыдэнтаў.
Менавіта такі падыход я лічу правільным: не проста ствараць сайты і рэагаваць на паломкі, а дапамагаць бізнесу прадухіляць праблемы, своечасова прымаць рашэнні і захоўваць кантроль над сваёй лічбавай інфраструктурай.

Каментарыі0
Пакінуць каментарый
Увядзіце email — дашлём аднаразовы код. Без пароляў і рэгістрацыі.
Email патрэбны толькі для кода ўваходу і апавяшчэнняў пра адказы (адпісацца можна па спасылцы ў лісце). Ён не публікуецца і не перадаецца трэцім асобам. Пасля ўваходу cookie захоўваецца на 30 дзён. Даныя можна спампаваць або выдаліць у асабістым кабінеце.
Увядзіце код
Код адпраўлены на . Калі ліста няма некалькі хвілін — праверце «Спам» і «Промаакцыі».
Публічна паказваюцца імя і тэкст каментарыя. Email не публікуецца.
Хачу сабе на сайт такую сістэму каментарыяў