Обычной технической поддержки уже недостаточно. В эпоху искусственного интеллекта важно не только уметь решать проблемы, но и замечать угрозы до того, как они затронут ваш сайт.
Многие (к сожалению, туповатые) владельцы сайтов вспоминают о безопасности только тогда, когда что-то случается. Сайт перестал открываться, пропали заявки, административная панель заблокирована или хостинг прислал уведомление о подозрительной активности. До этого момента кажется, что всё работает, а значит, всё в порядке.
Но работающий сайт и защищённый сайт — совершенно разные вещи.
Что такое атака php2shell?
php2shell (CVE-2024-4577) — это критическая уязвимость CGI в PHP. Она позволяет злоумышленникам обходить ограничения (в частности, связанные с кодировками символов при обработке аргументов командной строки) и выполнять произвольный код на сервере (Remote Code Execution / RCE). Обнаруженные уязвимости получили оценку 9,2 из 10 по шкале CVSS 4.0, что соответствует критическому уровню опасности. При определённых условиях они могут позволить злоумышленникам выполнять команды на сервере без предварительной авторизации.
Простыми словами: через эту уязвимость хакер может передать спецсимволы в URL-запросе, заставить PHP выполнить сторонний код и загрузить на ваш сервер вредоносный веб-шелл (php-shell), получив полный контроль над сайтом или сервером.
История с уязвимостями PHP2Shell в очередной раз напомнила мне, насколько важно следить за безопасностью не только самого сайта, но и всей инфраструктуры, на которой он работает. А стремительное развитие искусственного интеллекта делает этот вопрос ещё актуальнее.
В Европе временно отключили государственные сайты, ресурсы больниц и других организаций из-за критических уязвимостей в PHP, одном из самых распространённых языков программирования для веб-сайтов. В числе тех, кто это сделал, были правительственные учреждения в Нидерландах, Дании и Финляндии, городской совет Эдинбурга, а также британская вещательная корпорация «Би-би-си», также российский телеканал «Дождь». Разработчики PHP уже выпустили исправления, однако владельцам ресурсов необходимо как можно быстрее установить обновления и проверить безопасность своих серверов.
По теме: Критические уязвимости PHP: что нужно сделать владельцам сайтов, чтобы снизить риск взлома
Искусственный интеллект меняет правила игры
Ещё несколько лет назад эксплуатация уязвимостей во многом зависела от навыков и времени конкретного человека. Злоумышленнику нужно было разобраться в устройстве системы, найти подходящую уязвимость, подготовить инструменты и попытаться использовать её против определённого сайта. Такие атаки тоже могли быть автоматизированными и массовыми, но для поиска, настройки и запуска многих сценариев требовались знания и усилия.
Сегодня ситуация меняется.
Искусственный интеллект позволяет автоматизировать всё больше этапов работы с уязвимостями. Существуют ИИ-агенты, способные выполнять последовательности технических задач, а некоторые инструменты можно настроить с минимальным участием человека. В открытом доступе появляются модели и инструменты, которые технически подготовленные пользователи могут запускать самостоятельно, в том числе на собственном оборудовании.
Если известна уязвимость, существует готовый способ её эксплуатации, а список потенциальных целей уже собран, автоматизация может значительно упростить проведение атак. Человеку не обязательно вручную проверять каждый сайт и выполнять каждое действие. Он может организовать процесс, при котором инструменты автоматически проверяют множество целей и пытаются использовать обнаруженные слабые места.
Представим ситуацию: появилась информация о критической уязвимости в популярном программном обеспечении. Есть готовый инструмент для проверки, а злоумышленник располагает списком сайтов, использующих уязвимую конфигурацию. В таком случае масштаб атаки может определяться уже не столько количеством людей, сколько вычислительными ресурсами, качеством автоматизации и тем, насколько быстро владельцы сайтов успеют принять меры.
Именно это меняет оценку рисков.
Уязвимость, которую раньше мог эксплуатировать относительно узкий круг подготовленных специалистов, при наличии доступных инструментов автоматизации может превратиться в угрозу для гораздо большего количества сайтов.
При этом важно не преувеличивать возможности ИИ. Не каждый агент умеет самостоятельно находить и эксплуатировать любые уязвимости, не каждый инструмент работает без настройки, а не всякая известная уязвимость позволяет взломать сайт. Но порог входа для выполнения многих технических задач снижается, а автоматизация уже давно позволяет проверять и атаковать системы в больших масштабах.
И рассчитывать на то, что небольшой сайт останется незамеченным, становится всё менее разумно. Автоматизированным инструментам не обязательно интересоваться конкретно вашим бизнесом. Иногда достаточно того, что ваш сайт оказался доступен извне и использует уязвимый компонент.
Недостаточно просто уметь обслуживать сайт
Ещё недавно многим владельцам бизнеса было достаточно найти специалиста, который установит сайт, настроит формы, обновит плагины и исправит возникающие ошибки. Это по-прежнему важная работа, но сегодня её уже недостаточно.
Интернет постоянно меняется. Появляются новые уязвимости, обнаруживаются ошибки в популярных системах управления сайтами, выходят обновления, меняются методы атак. А инструменты автоматизации позволяют злоумышленникам быстрее реагировать на появление новой информации.
Поэтому специалист, который отвечает за сайт, должен не просто знать, как исправить проблему. Он должен понимать, какие угрозы возникают прямо сейчас, касается ли одна из них его проекта и что необходимо сделать, чтобы снизить риск.
Для этого нужно следить за новостями информационной безопасности, читать уведомления разработчиков программного обеспечения, отслеживать обновления PHP, WordPress, плагинов, серверных компонентов и защитных сервисов.
Не менее важно уметь отделять реальные угрозы от информационного шума, проверять источники и понимать, какие действия действительно необходимы для конкретного сайта.
Специалист, который узнаёт о серьёзной уязвимости через несколько недель после того, как её уже начали массово эксплуатировать, может оказаться слишком поздно на месте событий. В вопросах безопасности своевременная информация иногда не менее важна, чем технические навыки.
Почему нельзя полностью полагаться на хостинг
В ситуации с PHP2Shell я обратился в техническую поддержку хостинга сайтов, которые у меня находятся на поддержке, чтобы уточнить, защищён ли сайт(ы) от соответствующих уязвимостей. Провайдер сообщил, что применяет необходимые исправления на уровне серверов для всех предлагаемых версий PHP, в том числе старых. По их словам, никаких дополнительных действий со стороны владельца сайта не требуется.
Это хороший пример того, как важно не ограничиваться прочитанной новостью, а обращаться к тем, кто отвечает за соответствующую часть инфраструктуры.
Но есть нюанс: получить ответ от хостинга и самостоятельно оценить ситуацию — не одно и то же.
Нужно понимать, о чём именно спрашивать. Исправлена ли уязвимость на сервере? Применяются ли патчи автоматически? Нужно ли менять версию PHP? Совместимо ли обновление с сайтом? Есть ли дополнительные действия, которые должен выполнить его владелец?
Человек без технического опыта может даже не знать, какие вопросы задать. А ведь от них зависит, получит ли он конкретный ответ или ограничится общей формулировкой о том, что всё работает штатно.
При этом не стоит считать хостинг ответственным абсолютно за всё. Провайдер может защищать серверную инфраструктуру, но безопасность конкретного сайта зависит и от других факторов: настроек доступа, используемых расширений, актуальности CMS, конфигурации веб-сервера, резервного копирования и действий администраторов.
Хостинг — важная часть системы защиты, но не замена специалисту, который отвечает за безопасность всего сайта.
Защита начинается до атаки
Один из главных принципов информационной безопасности заключается в том, что готовиться нужно заранее.
Не после взлома. Не после потери данных. Не после того, как сайт несколько часов или дней недоступен для клиентов.
У сайта должны быть актуальное программное обеспечение, надёжные пароли, многофакторная аутентификация там, где она доступна, ограниченный доступ к административной панели, настроенные правила межсетевой защиты и резервные копии.
Не менее важно периодически проверять, действительно ли резервные копии можно восстановить, не остались ли на сайте ненужные учётные записи, нет ли устаревших плагинов и не открыты ли лишние точки доступа.
Защитные сервисы вроде Cloudflare тоже требуют внимания. Их наличие само по себе не гарантирует безопасность: неправильно настроенные исключения, чрезмерно широкие правила пропуска запросов или ошибки конфигурации могут ослабить защиту. С другой стороны, слишком агрессивные правила способны заблокировать и легитимных посетителей, включая самого администратора.
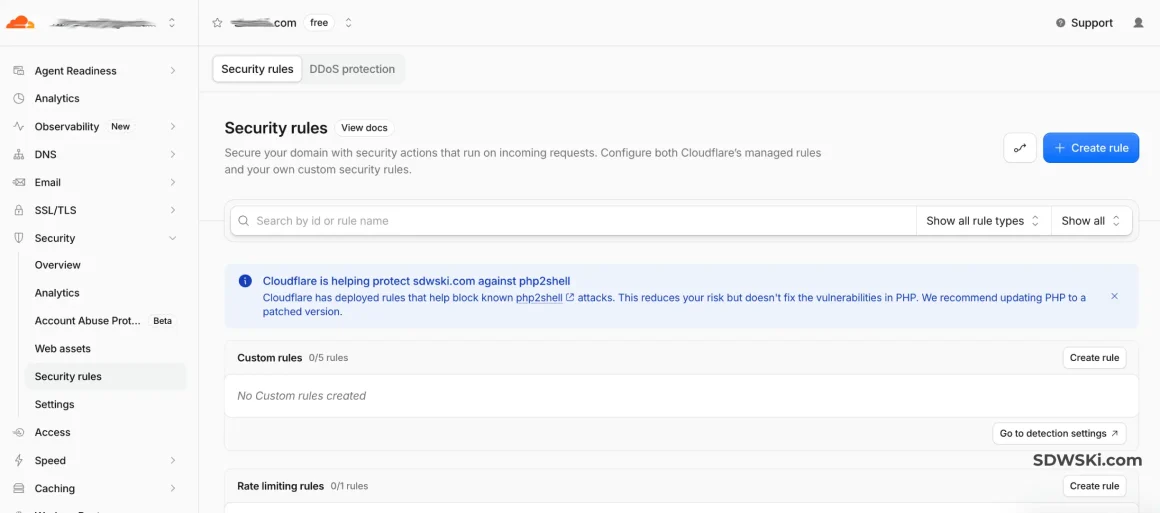
▲ Для нищих Cloudflare автоматически развернул базовое правило на уровне своей сети для бесплатного тарифа, чтобы блокировать известную сигнатуру атаки (Защита активна по умолчанию. Cloudflare автоматически отфильтровывает такие запросы на подлете)
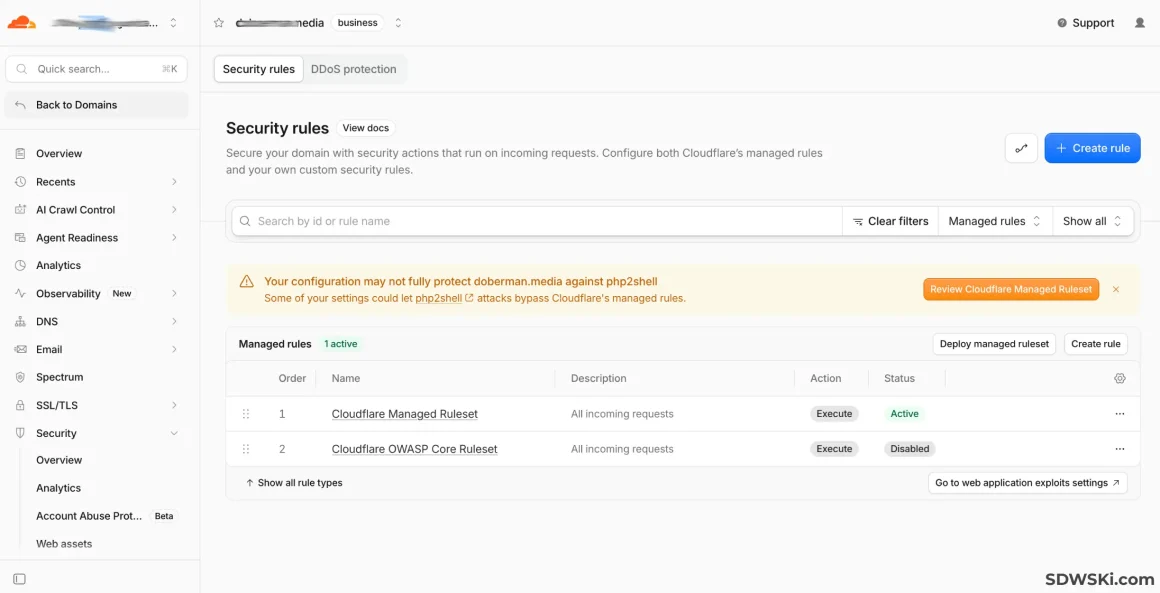
▼ Для богатых пользователей я заметил другой уровень защиты от Cloudflare. На платном тарифе Business одного из моего клиента (350 долларов США в месяц) вам предоставляется полный доступ к Cloudflare Managed Ruleset и OWASP Core Ruleset с возможностью глубокой настройки. Оповещение предупреждает, что в текущих настройках WAF (Web Application Firewall) некоторые правила могут быть отключены, пропущены или переопределены пользовательскими правилами/исключениями, что создаёт потенциальную «дыру» для обхода базовой защиты.
Поэтому безопасность — это не просто установка очередного плагина или включение нескольких переключателей в панели управления. Это система, которую нужно настраивать, проверять и поддерживать в рабочем состоянии.
И здесь есть важный момент: профилактика должна быть регулярной, а не разовой. Сегодня сайт может быть настроен правильно, но завтра в одном из его компонентов обнаружат новую уязвимость. Хорошая защита не означает, что угрозы исчезли. Она означает, что владелец сайта способен своевременно узнавать о них и реагировать.
Важно не только заметить угрозу, но и правильно отреагировать
Предположим, специалист узнаёт о критической уязвимости в популярном программном обеспечении. Что он должен сделать?
Необязательно немедленно менять все настройки сайта или устанавливать первое попавшееся обновление. Сначала нужно разобраться, какие версии затронуты, какие исправления доступны, относится ли проблема к используемой конфигурации и какие действия рекомендуют разработчики и провайдеры.
Затем необходимо оценить риски, проверить текущие настройки, принять необходимые меры и убедиться, что после изменений сайт продолжает нормально работать.
Иногда достаточно подтвердить, что хостинг уже применил исправления. Иногда требуется обновить программное обеспечение, ограничить доступ к определённым функциям или скорректировать правила защиты. А иногда проблема вообще не связана с исходной уязвимостью, хотя проявляется примерно в то же время.
Именно поэтому так важны не только технические знания, но и способность анализировать ситуацию, задавать правильные вопросы, проверять информацию и принимать решения без лишней паники.
В эпоху ИИ особенно важно не путать доступность инструмента с пониманием того, как он работает. Искусственный интеллект способен помогать специалисту анализировать информацию, находить ошибки и ускорять рутинные задачи. Но он не снимает ответственности за принятые решения. Автоматически применённое изменение может нарушить работу сайта, а неправильно понятая рекомендация — создать новые проблемы.
ИИ должен помогать специалисту работать быстрее и эффективнее, а не заменять критическое мышление.
Техническая поддержка должна быть проактивной
Для меня качественное обслуживание сайта — это не только ответ на сообщение клиента в духе «у меня ничего не работает». Это ещё и работа, которую клиент может вообще не заметить, потому что проблема была выявлена и устранена заранее.
Следить за критическими обновлениями. Проверять настройки безопасности. Контролировать состояние сайта. Оценивать риски после изменений в инфраструктуре. Проверять резервное копирование. Своевременно сообщать владельцу бизнеса, если необходимы дополнительные действия.
Разумеется, невозможно гарантировать, что сайт никогда не взломают или что никакая уязвимость его не затронет. Но можно снизить вероятность многих инцидентов, ограничить потенциальный ущерб и заранее подготовиться к восстановлению.
И это принципиальная разница между простым обслуживанием и полноценным сопровождением сайта.
Что это означает для владельцев бизнеса
Если ваш сайт является источником заявок, продаж, обращений клиентов или важной информации о компании, стоит задуматься о том, кто именно отвечает за его техническое состояние.
Не только о том, кто исправит ошибку, если она возникнет, но и о том, кто следит за изменениями в технологиях, понимает риски, контролирует настройки защиты и способен оперативно разобраться в нестандартной ситуации.
Не каждому бизнесу нужен собственный штатный специалист по кибербезопасности. Во многих случаях разумнее привлекать внешнего специалиста, который занимается разработкой, техническим сопровождением и безопасностью сайта в комплексе.
Но важно понимать, что эти задачи не сводятся к одному ежемесячному обновлению плагинов. Они требуют системного подхода, постоянного внимания и понимания того, как взаимодействуют сайт, сервер, защитные сервисы и внешние зависимости.
Особенно опасно считать, что небольшой сайт никому не интересен. Массовые автоматизированные атаки могут быть нацелены не на конкретную компанию, а на целый класс уязвимых систем. В такой ситуации размер бизнеса не гарантирует ни незаметности, ни безопасности.
Мой подход к разработке и сопровождению сайтов
Я занимаюсь разработкой, технической поддержкой и безопасностью сайтов и считаю, что хороший специалист должен смотреть на проект шире, чем просто на набор страниц и функций [подробнее].
Важно не только сделать сайт удобным, быстрым и привлекательным. Нужно также подумать о том, как он будет работать после запуска, насколько легко его поддерживать, как защищены административный доступ и данные, что произойдёт при сбое и как быстро можно будет восстановить работу.
Я считаю, что современный специалист по сайтам должен постоянно учиться, следить за новостями, понимать новые технологии и уметь быстро ориентироваться в меняющейся ситуации. В том числе понимать, как искусственный интеллект влияет на безопасность, какие задачи он способен ускорить и какие новые риски создаёт.
Я не считаю правильным запугивать владельцев сайтов каждой новой уязвимостью. Но и игнорировать новости безопасности, полагаясь на то, что «нас это не касается», тоже нельзя.
Надёжный сайт — это не сайт, в котором никогда не бывает проблем. Это сайт, за которым системно следят, риски которого понимают, а его владелец не остаётся один на один с технической проблемой.
В мире, где автоматизация позволяет масштабировать не только полезные инструменты, но и атаки, ждать появления проблемы становится всё менее разумно. Гораздо важнее иметь специалиста, который умеет действовать на опережение: замечать угрозы, задавать правильные вопросы, принимать обоснованные меры и готовить сайт к возможным инцидентам заранее.
Именно такой подход я считаю правильным: не просто создавать сайты и реагировать на поломки, а помогать бизнесу предупреждать проблемы, своевременно принимать решения и сохранять контроль над своей цифровой инфраструктурой.

Комментарии0
Оставить комментарий
Введите email — пришлём одноразовый код. Без паролей и регистрации.
Email нужен только для кода входа и уведомлений об ответах (отписаться можно по ссылке в письме). Он не публикуется и не передаётся третьим лицам. После входа сохраняется cookie на 30 дн. Данные можно скачать или удалить в личном кабинете.
Введите код
Код отправлен на . Если письма нет несколько минут — проверьте «Спам» и «Промоакции».
Публично показываются имя и текст комментария. Email не публикуется.
Хочу такую систему комментариев себе на сайт