Звичайної технічної підтримки вже недостатньо. В епоху штучного інтелекту важливо не лише вміти розв’язувати проблеми, а й помічати загрози до того, як вони зачеплять ваш сайт.
Багато (на жаль, недалеких) власників сайтів згадують про безпеку лише тоді, коли щось трапляється. Сайт перестав відкриватися, зникли заявки, адміністративну панель заблоковано або хостинг надіслав повідомлення про підозрілу активність. До цього моменту здається, що все працює, а отже, усе гаразд.
Але сайт, що працює, і захищений сайт — це зовсім різні речі.
Що таке атака php2shell?
php2shell (CVE-2024-4577) — це критична вразливість CGI у PHP. Вона дає змогу зловмисникам обходити обмеження (зокрема пов’язані з кодуванням символів під час обробки аргументів командного рядка) і виконувати довільний код на сервері (Remote Code Execution / RCE). Виявлені вразливості отримали оцінку 9,2 з 10 за шкалою CVSS 4.0, що відповідає критичному рівню небезпеки.За певних умов вони можуть дозволити зловмисникам виконувати команди на сервері без попередньої авторизації.
Простими словами: через цю вразливість хакер може передати спеціальні символи в URL-запиті, змусити PHP виконати сторонній код і завантажити на ваш сервер шкідливий вебшел (php-shell), отримавши повний контроль над сайтом або сервером.
Історія з уразливостями PHP2Shell вкотре нагадала мені, наскільки важливо стежити за безпекою не лише самого сайту, а й усієї інфраструктури, на якій він працює. А стрімкий розвиток штучного інтелекту робить це питання ще актуальнішим.
У Європі тимчасово відключили державні сайти, ресурси лікарень та інших організацій через критичні вразливості в PHP, одній із найпоширеніших мов програмування для вебсайтів. Серед тих, хто це зробив, були урядові установи в Нідерландах, Данії та Фінляндії, міська рада Единбурга, а також британська мовна корпорація «Бі-бі-сі» й російський телеканал “Дождь”. Розробники PHP уже випустили виправлення, однак власникам ресурсів необхідно якомога швидше встановити оновлення і перевірити безпеку своїх серверів.
За темою: Критичні вразливості PHP: що потрібно зробити власникам сайтів, щоб знизити ризик злому
Штучний інтелект змінює правила гри
Ще кілька років тому експлуатація вразливостей багато в чому залежала від навичок і часу конкретної людини. Зловмиснику потрібно було розібратися в будові системи, знайти відповідну вразливість, підготувати інструменти та спробувати використати її проти певного сайту. Такі атаки також могли бути автоматизованими й масовими, але пошук, налаштування та запуск багатьох сценаріїв вимагали знань і зусиль.
Сьогодні ситуація змінюється.
Штучний інтелект дає змогу автоматизувати дедалі більше етапів роботи з вразливостями. Існують ШІ-агенти, здатні виконувати послідовності технічних завдань, а деякі інструменти можна налаштувати з мінімальною участю людини. У відкритому доступі з’являються моделі та інструменти, які технічно підготовлені користувачі можуть запускати самостійно, зокрема на власному обладнанні.
Якщо вразливість відома, існує готовий спосіб її експлуатації, а список потенційних цілей уже зібрано, автоматизація може значно спростити проведення атак. Людині не обов’язково вручну перевіряти кожен сайт і виконувати кожну дію. Вона може організувати процес, за якого інструменти автоматично перевіряють безліч цілей і намагаються використати виявлені слабкі місця.
Уявімо ситуацію: з’явилася інформація про критичну вразливість у популярному програмному забезпеченні. Є готовий інструмент для перевірки, а зловмисник має список сайтів, які використовують вразливу конфігурацію. У такому разі масштаб атаки може визначатися вже не стільки кількістю людей, скільки обчислювальними ресурсами, якістю автоматизації та тим, наскільки швидко власники сайтів устигнуть вжити заходів.
Саме це змінює оцінку ризиків.
Вразливість, яку раніше могло експлуатувати відносно вузьке коло підготовлених фахівців, за наявності доступних засобів автоматизації може перетворитися на загрозу для значно більшої кількості сайтів.
Водночас важливо не перебільшувати можливості ШІ. Не кожен агент уміє самостійно знаходити й експлуатувати будь-які вразливості, не кожен інструмент працює без налаштування, а не кожна відома вразливість дає змогу зламати сайт. Але поріг входження для виконання багатьох технічних завдань знижується, а автоматизація вже давно дає змогу перевіряти й атакувати системи у великих масштабах.
І розраховувати на те, що невеликий сайт залишиться непоміченим, стає дедалі менш розумно. Автоматизованим інструментам не обов’язково цікавитися саме вашим бізнесом. Іноді достатньо того, що ваш сайт доступний ззовні та використовує вразливий компонент.
Недостатньо просто вміти обслуговувати сайт
Ще донедавна багатьом власникам бізнесу було достатньо знайти фахівця, який встановить сайт, налаштує форми, оновить плагіни та виправить помилки, що виникають. Це, як і раніше, важлива робота, але сьогодні її вже недостатньо.
Інтернет постійно змінюється. З’являються нові вразливості, виявляються помилки в популярних системах керування сайтами, виходять оновлення, змінюються методи атак. А інструменти автоматизації дають змогу зловмисникам швидше реагувати на появу нової інформації.
Тому фахівець, який відповідає за сайт, повинен не просто знати, як усунути проблему. Він повинен розуміти, які загрози виникають просто зараз, чи стосується якась із них його проєкту та що необхідно зробити, щоб знизити ризик.
Для цього потрібно стежити за новинами інформаційної безпеки, читати сповіщення розробників програмного забезпечення, відстежувати оновлення PHP, WordPress, плагінів, серверних компонентів і захисних сервісів.
Не менш важливо вміти відокремлювати реальні загрози від інформаційного шуму, перевіряти джерела та розуміти, які дії справді необхідні для конкретного сайту.
Фахівець, який дізнається про серйозну вразливість через кілька тижнів після того, як її вже почали масово експлуатувати, може відреагувати надто пізно. У питаннях безпеки своєчасна інформація іноді не менш важлива, ніж технічні навички.
Чому не можна повністю покладатися на хостинг
У ситуації з PHP2Shell я звернувся до технічної підтримки хостингу сайтів, які перебувають у мене на обслуговуванні, щоб уточнити, чи захищено сайт(и) від відповідних вразливостей. Провайдер повідомив, що застосовує необхідні виправлення на рівні серверів для всіх пропонованих версій PHP, зокрема старих. За їхніми словами, жодних додаткових дій з боку власника сайту не потрібно.
Це гарний приклад того, як важливо не обмежуватися прочитаною новиною, а звертатися до тих, хто відповідає за відповідну частину інфраструктури.
Але є нюанс: отримати відповідь від хостингу й самостійно оцінити ситуацію — не одне й те саме.
Потрібно розуміти, про що саме запитувати. Чи усунено вразливість на сервері? Чи застосовуються патчі автоматично? Чи потрібно змінювати версію PHP? Чи сумісне оновлення із сайтом? Чи є додаткові дії, які має виконати його власник?
Людина без технічного досвіду може навіть не знати, які запитання поставити. А саме від них залежить, чи отримає вона конкретну відповідь, чи обмежиться загальним формулюванням про те, що все працює у штатному режимі.
Водночас не варто вважати хостинг відповідальним абсолютно за все. Провайдер може захищати серверну інфраструктуру, але безпека конкретного сайту залежить і від інших чинників: налаштувань доступу, використовуваних розширень, актуальності CMS, конфігурації вебсервера, резервного копіювання та дій адміністраторів.
Хостинг — важлива частина системи захисту, але він не замінить фахівця, який відповідає за безпеку всього сайту.
Захист починається до атаки
Один із головних принципів інформаційної безпеки полягає в тому, що готуватися потрібно заздалегідь.
Не після зламу. Не після втрати даних. Не після того, як сайт кілька годин або днів недоступний для клієнтів.
Сайт повинен мати актуальне програмне забезпечення, надійні паролі, багатофакторну автентифікацію там, де вона доступна, обмежений доступ до адміністративної панелі, налаштовані правила міжмережевого захисту та резервні копії.
Не менш важливо періодично перевіряти, чи справді резервні копії можна відновити, чи не залишилися на сайті непотрібні облікові записи, чи немає застарілих плагінів і чи не відкриті зайві точки доступу.
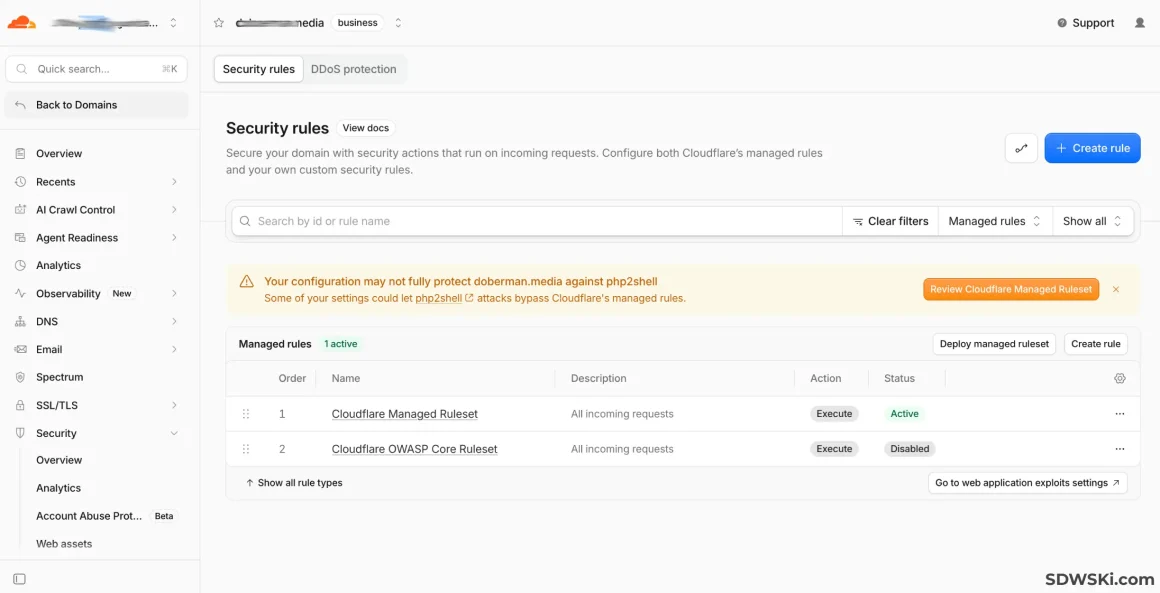
Захисні сервіси на кшталт Cloudflare також потребують уваги. Сама лише їх наявність не гарантує безпеки: неправильно налаштовані винятки, надто широкі правила пропуску запитів або помилки конфігурації можуть послабити захист. З іншого боку, надто агресивні правила здатні заблокувати й легітимних відвідувачів, зокрема самого адміністратора.
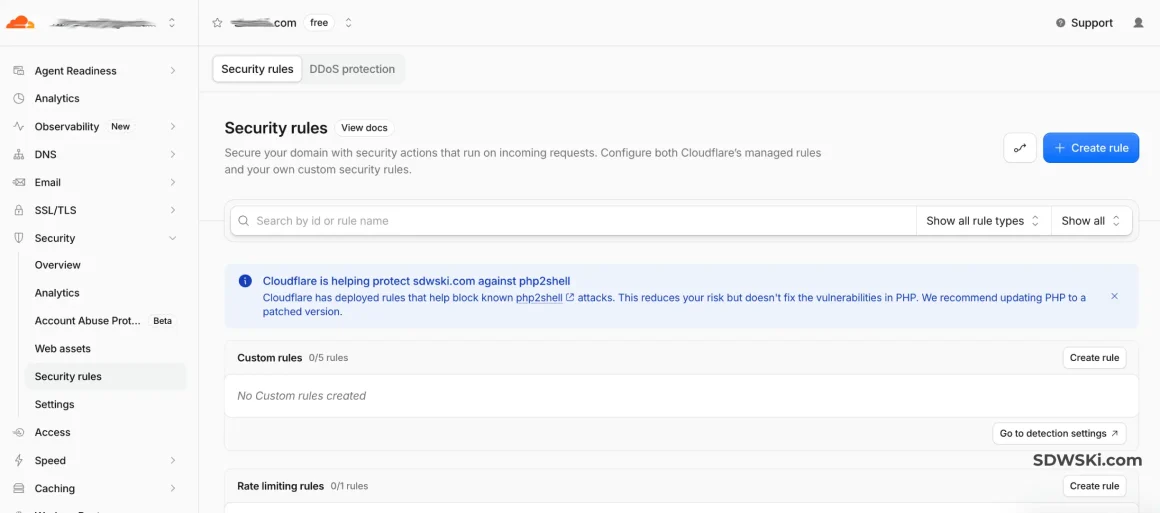
▲ Для бідних Cloudflare автоматично розгорнув базове правило на рівні своєї мережі для безплатного тарифу, щоб блокувати відому сигнатуру атаки (Захист активний за замовчуванням. Cloudflare автоматично відфільтровує такі запити ще на підльоті)
▼ Для заможних користувачів я помітив інший рівень захисту від Cloudflare. На платному тарифі Business одного з моїх клієнтів (350 доларів США на місяць) вам надається повний доступ до Cloudflare Managed Ruleset і OWASP Core Ruleset з можливістю глибокого налаштування. Сповіщення попереджає, що в поточних налаштуваннях WAF (Web Application Firewall) деякі правила можуть бути вимкнені, пропущені або перевизначені користувацькими правилами/винятками, що створює потенційну «діру» для обходу базового захисту.
Тому безпека — це не просто встановлення чергового плагіна або ввімкнення кількох перемикачів у панелі керування. Це система, яку потрібно налаштовувати, перевіряти й підтримувати в робочому стані.
І тут є важливий момент: профілактика має бути регулярною, а не одноразовою. Сьогодні сайт може бути налаштований правильно, але завтра в одному з його компонентів виявлять нову вразливість. Надійний захист не означає, що загрози зникли. Він означає, що власник сайту здатен своєчасно дізнаватися про них і реагувати.
Важливо не лише помітити загрозу, а й правильно відреагувати
Припустімо, фахівець дізнається про критичну вразливість у популярному програмному забезпеченні. Що він має зробити?
Необов’язково негайно змінювати всі налаштування сайту або встановлювати перше-ліпше оновлення. Спочатку потрібно з’ясувати, яких версій це стосується, які виправлення доступні, чи стосується проблема використовуваної конфігурації та які дії рекомендують розробники й провайдери.
Потім необхідно оцінити ризики, перевірити поточні налаштування, вжити необхідних заходів і переконатися, що після змін сайт продовжує нормально працювати.
Іноді достатньо підтвердити, що хостинг уже застосував виправлення. Іноді потрібно оновити програмне забезпечення, обмежити доступ до певних функцій або скоригувати правила захисту. А іноді проблема взагалі не пов’язана з початковою вразливістю, хоча проявляється приблизно в той самий час.
Саме тому так важливі не лише технічні знання, а й здатність аналізувати ситуацію, ставити правильні запитання, перевіряти інформацію та ухвалювати рішення без зайвої паніки.
В епоху ШІ особливо важливо не плутати доступність інструмента з розумінням того, як він працює. Штучний інтелект здатен допомагати фахівцеві аналізувати інформацію, знаходити помилки та пришвидшувати виконання рутинних завдань. Але він не знімає відповідальності за ухвалені рішення. Автоматично застосована зміна може порушити роботу сайту, а неправильно зрозуміла рекомендація — створити нові проблеми.
ШІ має допомагати фахівцеві працювати швидше й ефективніше, а не замінювати критичне мислення.
Технічна підтримка має бути проактивною
Для мене якісне обслуговування сайту — це не лише відповідь на повідомлення клієнта на кшталт «у мене нічого не працює». Це ще й робота, якої клієнт може взагалі не помітити, оскільки проблему було виявлено й усунено заздалегідь.
Стежити за критичними оновленнями. Перевіряти налаштування безпеки. Контролювати стан сайту. Оцінювати ризики після змін в інфраструктурі. Перевіряти резервне копіювання. Своєчасно повідомляти власника бізнесу, якщо необхідні додаткові дії.
Звісно, неможливо гарантувати, що сайт ніколи не зламають або що його не зачепить жодна вразливість. Але можна знизити ймовірність багатьох інцидентів, обмежити потенційні збитки та заздалегідь підготуватися до відновлення.
І це принципова різниця між простим обслуговуванням і повноцінним супроводом сайту.
Що це означає для власників бізнесу
Якщо ваш сайт є джерелом заявок, продажів, звернень клієнтів або важливої інформації про компанію, варто замислитися над тим, хто саме відповідає за його технічний стан.
Не лише над тим, хто виправить помилку, якщо вона виникне, а й над тим, хто стежить за змінами в технологіях, розуміє ризики, контролює налаштування захисту та здатен оперативно розібратися в нестандартній ситуації.
Не кожному бізнесу потрібен власний штатний фахівець із кібербезпеки. У багатьох випадках доцільніше залучати зовнішнього фахівця, який комплексно займається розробкою, технічним супроводом і безпекою сайту.
Але важливо розуміти, що ці завдання не зводяться до одного щомісячного оновлення плагінів. Вони потребують системного підходу, постійної уваги та розуміння того, як взаємодіють сайт, сервер, захисні сервіси й зовнішні залежності.
Особливо небезпечно вважати, що невеликий сайт нікому не цікавий. Масові автоматизовані атаки можуть бути спрямовані не на конкретну компанію, а на цілий клас вразливих систем. У такій ситуації розмір бізнесу не гарантує ані непомітності, ані безпеки.
Мій підхід до розробки та супроводу сайтів
Я займаюся розробкою, технічною підтримкою та безпекою сайтів і вважаю, що хороший фахівець має дивитися на проєкт ширше, ніж просто на набір сторінок і функцій [подробнее].
Важливо не лише зробити сайт зручним, швидким і привабливим. Потрібно також подумати про те, як він працюватиме після запуску, наскільки легко його підтримувати, як захищені адміністративний доступ і дані, що станеться в разі збою та як швидко можна буде відновити роботу.
Я вважаю, що сучасний фахівець із сайтів має постійно навчатися, стежити за новинами, розуміти нові технології та вміти швидко орієнтуватися в мінливій ситуації. Зокрема, розуміти, як штучний інтелект впливає на безпеку, виконання яких завдань він здатен пришвидшити та які нові ризики створює.
Я не вважаю правильним залякувати власників сайтів кожною новою вразливістю. Але й ігнорувати новини про безпеку, покладаючись на те, що «нас це не стосується», теж не можна.
Надійний сайт — це не сайт, у якого ніколи не буває проблем. Це сайт, за яким системно стежать, ризики якого розуміють, а його власник не залишається сам на сам із технічною проблемою.
У світі, де автоматизація дає змогу масштабувати не лише корисні інструменти, а й атаки, чекати на появу проблеми стає дедалі менш розумно. Набагато важливіше мати фахівця, який уміє діяти на випередження: помічати загрози, ставити правильні запитання, вживати обґрунтованих заходів і заздалегідь готувати сайт до можливих інцидентів.
Саме такий підхід я вважаю правильним: не просто створювати сайти й реагувати на несправності, а допомагати бізнесу запобігати проблемам, своєчасно ухвалювати рішення та зберігати контроль над своєю цифровою інфраструктурою.

Коментарі0
Залишити коментар
Введіть email — надішлемо одноразовий код. Без паролів і реєстрації.
Email потрібен лише для отримання коду входу та сповіщень про відповіді (відписатися можна за посиланням у листі). Він не публікується й не передається третім особам. Після входу файл cookie зберігається протягом 30 днів. Дані можна завантажити або видалити в особистому кабінеті.
Введіть код
Код надіслано на . Якщо листа немає кілька хвилин — перевірте «Спам» і «Промоакції».
Публічно показуються ім’я та текст коментаря. Email не публікується.
Хочу таку систему коментарів собі на сайт