Įprastos techninės pagalbos nebepakanka. Dirbtinio intelekto eroje svarbu ne tik mokėti spręsti problemas, bet ir pastebėti grėsmes dar prieš joms paveikiant jūsų svetainę.
Daugelis (deja, ne itin nuovokių) svetainių savininkų apie saugumą prisimena tik tada, kai kas nors nutinka. Svetainė nustoja veikti, nebegautos užklausos, užblokuojamas administravimo skydelis arba prieglobos paslaugų teikėjas atsiunčia pranešimą apie įtartiną veiklą. Iki tol atrodo, kad viskas veikia, vadinasi, viskas gerai.
Tačiau veikianti svetainė ir apsaugota svetainė – visiškai skirtingi dalykai.
Kas yra php2shell ataka?
php2shell (CVE-2024-4577) – tai kritinis PHP CGI pažeidžiamumas. Jis leidžia piktavaliams apeiti apribojimus (visų pirma susijusius su simbolių koduotėmis apdorojant komandų eilutės argumentus) ir vykdyti bet kokį kodą serveryje (Remote Code Execution / RCE). Aptiktos pažeidžiamosios vietos pagal CVSS 4.0 skalę įvertintos 9,2 balo iš 10, o tai atitinka kritinį pavojingumo lygį.Tam tikromis sąlygomis jos gali leisti piktavaliams vykdyti komandas serveryje be išankstinio autorizavimo.
Paprastai tariant, pasinaudojęs šiuo pažeidžiamumu įsilaužėlis gali perduoti specialiuosius simbolius URL užklausoje, priversti PHP vykdyti pašalinį kodą ir įkelti į jūsų serverį kenkėjišką žiniatinklio apvalkalą (php-shell), taip įgydamas visišką svetainės arba serverio kontrolę.
Istorija su PHP2Shell pažeidžiamumais dar kartą man priminė, kaip svarbu rūpintis ne tik pačios svetainės, bet ir visos infrastruktūros, kurioje ji veikia, saugumu. O sparti dirbtinio intelekto plėtra dar labiau išryškina šio klausimo aktualumą.
Europoje dėl kritinių pažeidžiamumų PHP – vienoje populiariausių svetainių programavimo kalbų – buvo laikinai išjungtos valstybinės svetainės, ligoninių ir kitų organizacijų ištekliai. Tarp tai padariusiųjų buvo Nyderlandų, Danijos ir Suomijos vyriausybinės įstaigos, Edinburgo miesto taryba, Didžiosios Britanijos transliuotojų korporacija BBC ir Rusijos televizijos kanalas „Dožd“. PHP kūrėjai jau išleido pataisas, tačiau išteklių savininkai turi kuo greičiau įdiegti naujinimus ir patikrinti savo serverių saugumą.
Susijusi tema: Kritinės PHP spragos: ką svetainių savininkai turėtų padaryti, kad sumažintų įsilaužimo riziką
Dirbtinis intelektas keičia žaidimo taisykles
Dar prieš kelerius metus pažeidžiamumų išnaudojimas daugiausia priklausė nuo konkretaus žmogaus įgūdžių ir tam skirto laiko. Piktavaliui reikėjo perprasti sistemos sandarą, rasti tinkamą pažeidžiamumą, paruošti įrankius ir pabandyti jį išnaudoti prieš konkrečią svetainę. Tokios atakos taip pat galėjo būti automatizuotos ir masinės, tačiau daugeliui scenarijų surasti, sukonfigūruoti ir paleisti reikėjo žinių bei pastangų.
Šiandien padėtis keičiasi.
Dirbtinis intelektas leidžia automatizuoti vis daugiau darbo su pažeidžiamumais etapų. Egzistuoja DI agentai, galintys nuosekliai atlikti technines užduotis, o kai kuriuos įrankius galima sukonfigūruoti beveik be žmogaus įsikišimo. Viešai prieinami modeliai ir įrankiai, kuriuos techninių žinių turintys naudotojai gali paleisti savarankiškai, taip pat ir savo įrangoje.
Jei pažeidžiamumas yra žinomas, egzistuoja paruoštas būdas jį išnaudoti, o galimų taikinių sąrašas jau sudarytas, automatizavimas gali gerokai palengvinti atakų vykdymą. Žmogui nebūtina rankiniu būdu tikrinti kiekvienos svetainės ir atlikti kiekvieno veiksmo. Jis gali organizuoti procesą taip, kad įrankiai automatiškai tikrintų daugybę taikinių ir mėgintų išnaudoti aptiktas silpnąsias vietas.
Įsivaizduokime tokią situaciją: pasirodė informacija apie kritinį populiarios programinės įrangos pažeidžiamumą. Yra paruoštas tikrinimo įrankis, o piktavalis turi svetainių, kuriose naudojama pažeidžiama konfigūracija, sąrašą. Tokiu atveju atakos mastą gali lemti ne tiek žmonių skaičius, kiek skaičiavimo ištekliai, automatizavimo kokybė ir tai, kaip greitai svetainių savininkai spės imtis priemonių.
Būtent tai keičia rizikos vertinimą.
Pažeidžiamumas, kurį anksčiau galėjo išnaudoti palyginti siauras kvalifikuotų specialistų ratas, atsiradus prieinamiems automatizavimo įrankiams gali tapti grėsme gerokai didesniam skaičiui svetainių.
Vis dėlto svarbu nepervertinti DI galimybių. Ne kiekvienas agentas geba savarankiškai aptikti ir išnaudoti bet kokius pažeidžiamumus, ne kiekvienas įrankis veikia be konfigūravimo, o ne kiekvienas žinomas pažeidžiamumas leidžia įsilaužti į svetainę. Tačiau daugelio techninių užduočių atlikimo slenkstis mažėja, o automatizavimas jau seniai leidžia tikrinti ir atakuoti sistemas dideliu mastu.
Ir tikėtis, kad nedidelė svetainė liks nepastebėta, tampa vis mažiau pagrįsta. Automatizuoti įrankiai nebūtinai domisi būtent jūsų verslu. Kartais pakanka to, kad jūsų svetainė yra pasiekiama iš išorės ir naudoja pažeidžiamą komponentą.
Neužtenka vien mokėti prižiūrėti svetainę
Dar visai neseniai daugeliui verslo savininkų pakakdavo rasti specialistą, kuris įdiegtų svetainę, sukonfigūruotų formas, atnaujintų įskiepius ir ištaisytų kylančias klaidas. Tai tebėra svarbus darbas, tačiau šiandien vien jo nebepakanka.
Internetas nuolat keičiasi. Atsiranda naujų pažeidžiamumų, aptinkama populiarių turinio valdymo sistemų klaidų, išleidžiami naujiniai, keičiasi atakų metodai. O automatizavimo priemonės leidžia piktavaliams greičiau reaguoti į pasirodžiusią naują informaciją.
Todėl už svetainę atsakingas specialistas turi ne tik žinoti, kaip išspręsti problemą. Jis turi suprasti, kokios grėsmės kyla šiuo metu, ar kuri nors iš jų aktuali jo projektui ir ką reikia padaryti, kad būtų sumažinta rizika.
Tam reikia sekti informacinio saugumo naujienas, skaityti programinės įrangos kūrėjų pranešimus, stebėti PHP, WordPress, įskiepių, serverio komponentų ir apsaugos paslaugų naujinius.
Ne mažiau svarbu mokėti atskirti realias grėsmes nuo informacinio triukšmo, tikrinti šaltinius ir suprasti, kokių veiksmų iš tiesų reikia konkrečiai svetainei.
Specialistas, kuris apie rimtą pažeidžiamumą sužino tik praėjus kelioms savaitėms nuo tada, kai juo jau pradėta masiškai naudotis atakoms, gali pavėluoti sureaguoti. Saugumo srityje laiku gauta informacija kartais yra ne mažiau svarbi nei techniniai įgūdžiai.
Kodėl negalima visiškai pasikliauti prieglobos paslaugų teikėju
PHP2Shell atveju kreipiausi į mano prižiūrimų svetainių prieglobos paslaugos techninę pagalbą, norėdamas išsiaiškinti, ar svetainė (-ės) apsaugota (-os) nuo atitinkamų pažeidžiamumų. Paslaugų teikėjas pranešė, kad serverių lygmeniu įdiegia reikiamas pataisas visoms siūlomoms PHP versijoms, įskaitant senas. Jų teigimu, svetainės savininkui nereikia imtis jokių papildomų veiksmų.
Tai geras pavyzdys, kaip svarbu neapsiriboti perskaityta naujiena, o kreiptis į tuos, kurie atsako už atitinkamą infrastruktūros dalį.
Tačiau yra vienas niuansas: gauti atsakymą iš prieglobos paslaugų teikėjo ir savarankiškai įvertinti situaciją nėra tas pats.
Reikia suprasti, ko konkrečiai klausti. Ar pažeidžiamumas serveryje pašalintas? Ar pataisos įdiegiamos automatiškai? Ar reikia keisti PHP versiją? Ar naujinys suderinamas su svetaine? Ar svetainės savininkas turi atlikti kokius nors papildomus veiksmus?
Techninės patirties neturintis žmogus gali net nežinoti, kokius klausimus užduoti. O juk nuo jų priklauso, ar jis gaus konkretų atsakymą, ar turės tenkintis bendro pobūdžio teiginiu, kad viskas veikia įprastai.
Tačiau nereikėtų manyti, kad prieglobos paslaugų teikėjas atsako absoliučiai už viską. Teikėjas gali apsaugoti serverių infrastruktūrą, tačiau konkrečios svetainės saugumas priklauso ir nuo kitų veiksnių: prieigos nustatymų, naudojamų plėtinių, CMS aktualumo, žiniatinklio serverio konfigūracijos, atsarginių kopijų kūrimo ir administratorių veiksmų.
Prieglobos paslaugos yra svarbi apsaugos sistemos dalis, tačiau jos neatstoja specialisto, atsakingo už visos svetainės saugumą.
Apsauga prasideda dar prieš ataką
Vienas iš pagrindinių informacinio saugumo principų yra tas, kad pasiruošti reikia iš anksto.
Ne po įsilaužimo. Ne praradus duomenis. Ne po to, kai svetainė klientams buvo nepasiekiama kelias valandas ar dienas.
Svetainėje turi būti naudojama naujausia programinė įranga, patikimi slaptažodžiai, kelių veiksnių autentifikavimas ten, kur jis prieinamas, ribota prieiga prie administravimo skydelio, tinkamai sukonfigūruotos užkardos taisyklės ir atsarginės kopijos.
Ne mažiau svarbu periodiškai tikrinti, ar atsargines kopijas iš tiesų galima atkurti, ar svetainėje neliko nereikalingų paskyrų, pasenusių įskiepių ir ar nėra atvertų nereikalingų prieigos taškų.
Tokios apsaugos paslaugos kaip Cloudflare taip pat reikalauja dėmesio. Vien jų naudojimas savaime negarantuoja saugumo: netinkamai sukonfigūruotos išimtys, pernelyg plačios užklausų praleidimo taisyklės ar konfigūracijos klaidos gali susilpninti apsaugą. Kita vertus, pernelyg griežtos taisyklės gali užblokuoti ir teisėtus lankytojus, įskaitant patį administratorių.
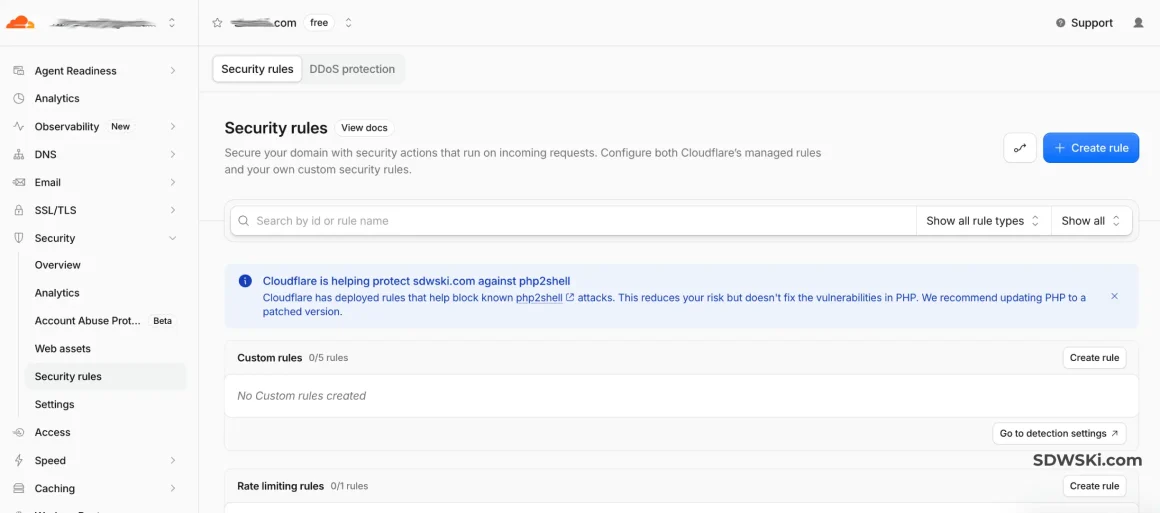
▲ Neturtingiesiems Cloudflare savo tinklo lygmeniu automatiškai įdiegė bazinę nemokamo plano taisyklę, blokuojančią žinomą atakos požymį (Apsauga pagal numatytuosius nustatymus aktyvi. Cloudflare tokias užklausas automatiškai išfiltruoja dar joms nepasiekus svetainės)
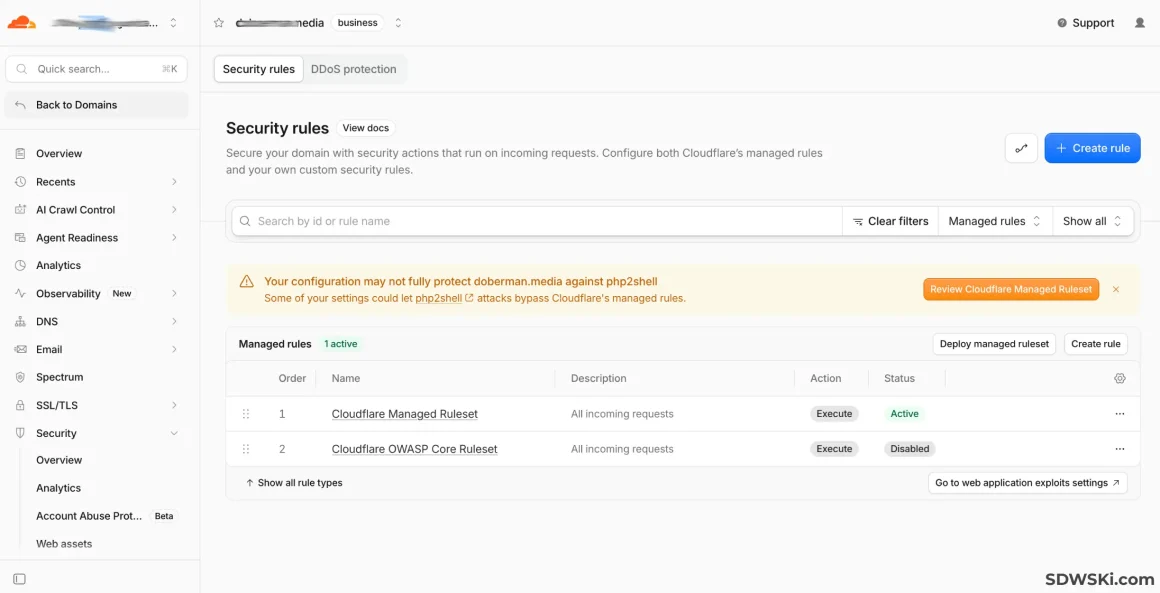
▼ Turtingiems naudotojams pastebėjau kitą Cloudflare apsaugos lygį. Vieno mano kliento mokamame Business plane (350 JAV dolerių per mėnesį) jums suteikiama visapusiška prieiga prie Cloudflare Managed Ruleset ir OWASP Core Ruleset su išsamaus konfigūravimo galimybe. Pranešime įspėjama, kad dabartiniuose WAF (Web Application Firewall) nustatymuose kai kurios taisyklės gali būti išjungtos, praleistos arba perrašytos pasirinktinėmis taisyklėmis / išimtimis, todėl gali atsirasti potenciali „spraga“, leidžianti apeiti bazinę apsaugą.
Todėl saugumas nėra vien dar vieno įskiepio įdiegimas ar kelių jungiklių įjungimas valdymo skydelyje. Tai sistema, kurią reikia konfigūruoti, tikrinti ir palaikyti tinkamos būklės.
Ir čia svarbu pabrėžti vieną dalyką: profilaktika turi būti reguliari, o ne vienkartinė. Šiandien svetainė gali būti tinkamai sukonfigūruota, tačiau rytoj viename iš jos komponentų gali būti aptikta nauja pažeidžiamumo spraga. Gera apsauga nereiškia, kad grėsmės išnyko. Ji reiškia, kad svetainės savininkas gali laiku apie jas sužinoti ir imtis veiksmų.
Svarbu ne tik pastebėti grėsmę, bet ir tinkamai į ją reaguoti
Tarkime, specialistas sužino apie kritinę populiarios programinės įrangos pažeidžiamumo spragą. Ką jis turėtų daryti?
Nebūtina nedelsiant keisti visų svetainės nustatymų ar diegti pirmo pasitaikiusio naujinio. Pirmiausia reikia išsiaiškinti, kurios versijos yra paveiktos, kokios pataisos prieinamos, ar problema aktuali naudojamai konfigūracijai ir kokių veiksmų rekomenduoja imtis kūrėjai bei paslaugų teikėjai.
Tuomet reikia įvertinti riziką, patikrinti dabartinius nustatymus, imtis reikiamų priemonių ir įsitikinti, kad po pakeitimų svetainė ir toliau veikia tinkamai.
Kartais pakanka patvirtinti, kad prieglobos paslaugų teikėjas jau pritaikė pataisas. Kartais reikia atnaujinti programinę įrangą, apriboti prieigą prie tam tikrų funkcijų arba pakoreguoti apsaugos taisykles. O kartais problema apskritai nėra susijusi su pradine pažeidžiamumo spraga, nors pasireiškia maždaug tuo pačiu metu.
Būtent todėl svarbios ne tik techninės žinios, bet ir gebėjimas analizuoti situaciją, užduoti tinkamus klausimus, tikrinti informaciją ir priimti sprendimus be nereikalingos panikos.
DI amžiuje ypač svarbu nepainioti įrankio prieinamumo su supratimu, kaip jis veikia. Dirbtinis intelektas gali padėti specialistui analizuoti informaciją, rasti klaidas ir greičiau atlikti rutinines užduotis. Tačiau jis neatleidžia nuo atsakomybės už priimtus sprendimus. Automatiškai pritaikytas pakeitimas gali sutrikdyti svetainės veikimą, o neteisingai suprasta rekomendacija – sukelti naujų problemų.
DI turėtų padėti specialistui dirbti greičiau ir efektyviau, o ne pakeisti kritinį mąstymą.
Techninė pagalba turi būti iniciatyvi
Man kokybiška svetainės priežiūra – tai ne tik atsakymas į kliento žinutę „man niekas neveikia“. Tai taip pat darbas, kurio klientas gali apskritai nepastebėti, nes problema buvo aptikta ir pašalinta iš anksto.
Stebėti kritinius naujinimus. Tikrinti saugumo nustatymus. Stebėti svetainės būklę. Vertinti riziką po infrastruktūros pakeitimų. Tikrinti atsarginių kopijų kūrimą. Laiku informuoti verslo savininką, jei reikia imtis papildomų veiksmų.
Žinoma, neįmanoma garantuoti, kad į svetainę niekada nebus įsilaužta arba kad jos nepaveiks joks pažeidžiamumas. Tačiau galima sumažinti daugelio incidentų tikimybę, apriboti galimą žalą ir iš anksto pasiruošti atkūrimui.
Ir tai yra esminis skirtumas tarp paprastos priežiūros ir visapusiško svetainės palaikymo.
Ką tai reiškia verslo savininkams
Jei jūsų svetainė yra užklausų, pardavimo, klientų kreipinių ar svarbios informacijos apie įmonę šaltinis, verta susimąstyti, kas konkrečiai atsako už jos techninę būklę.
Svarbu ne tik tai, kas ištaisys klaidą, jei ji atsiras, bet ir tai, kas stebi technologijų pokyčius, supranta riziką, kontroliuoja apsaugos nustatymus ir geba operatyviai išspręsti nestandartinę situaciją.
Ne kiekvienam verslui reikia turėti savo etatinį kibernetinio saugumo specialistą. Daugeliu atvejų protingiau pasitelkti išorinį specialistą, kuris kompleksiškai rūpinasi svetainės kūrimu, techniniu palaikymu ir saugumu.
Tačiau svarbu suprasti, kad šios užduotys neapsiriboja vienu kasmėnesiniu įskiepių atnaujinimu. Joms reikia sistemingo požiūrio, nuolatinio dėmesio ir supratimo, kaip tarpusavyje sąveikauja svetainė, serveris, apsaugos paslaugos ir išorinės priklausomybės.
Ypač pavojinga manyti, kad maža svetainė niekam neįdomi. Masinės automatizuotos atakos gali būti nukreiptos ne į konkrečią įmonę, o į visą pažeidžiamų sistemų klasę. Tokioje situacijoje verslo dydis negarantuoja nei nepastebimumo, nei saugumo.
Mano požiūris į svetainių kūrimą ir priežiūrą
Aš užsiimu svetainių kūrimu, technine priežiūra ir saugumu bei manau, kad geras specialistas turėtų vertinti projektą plačiau, o ne tik kaip puslapių ir funkcijų rinkinį [подробнее].
Svarbu ne tik sukurti patogią, sparčią ir patrauklią svetainę. Taip pat reikia pagalvoti, kaip ji veiks po paleidimo, kaip lengva bus ją prižiūrėti, kaip apsaugota administratoriaus prieiga ir duomenys, kas nutiks įvykus sutrikimui ir kaip greitai bus galima atkurti jos veikimą.
Manau, kad šiuolaikinis svetainių specialistas turi nuolat mokytis, sekti naujienas, išmanyti naujas technologijas ir gebėti greitai orientuotis kintančioje aplinkoje. Taip pat suprasti, kaip dirbtinis intelektas veikia saugumą, kokias užduotis jis gali paspartinti ir kokių naujų rizikų sukelia.
Nemanau, kad reikėtų gąsdinti svetainių savininkus kiekviena nauja pažeidžiamumo spraga. Tačiau negalima ir ignoruoti saugumo naujienų, tikintis, kad „mūsų tai neliečia“.
Patikima svetainė nėra ta, kurioje niekada nekyla problemų. Tai svetainė, kuri sistemingai stebima, kurios rizikos yra suprantamos, o jos savininkas, susidūręs su technine problema, nelieka vienas.
Pasaulyje, kuriame automatizavimas leidžia plėsti ne tik naudingų įrankių, bet ir atakų mastą, laukti, kol iškils problema, tampa vis mažiau protinga. Kur kas svarbiau turėti specialistą, gebantį veikti iš anksto: pastebėti grėsmes, užduoti tinkamus klausimus, imtis pagrįstų priemonių ir iš anksto parengti svetainę galimiems incidentams.
Būtent tokį požiūrį laikau tinkamu: ne vien kurti svetaines ir reaguoti į gedimus, bet ir padėti verslui užkirsti kelią problemoms, laiku priimti sprendimus bei išlaikyti savo skaitmeninės infrastruktūros kontrolę.

Komentarai0
Palikti komentarą
Įveskite el. pašto adresą – atsiųsime vienkartinį kodą. Be slaptažodžių ir registracijos.
El. pašto adresas reikalingas tik prisijungimo kodui ir pranešimams apie atsakymus siųsti (jų galima atsisakyti paspaudus laiške esančią nuorodą). Jis neskelbiamas ir neperduodamas tretiesiems asmenims. Prisijungus slapukas išsaugomas 30 dienų. Savo paskyroje duomenis galima atsisiųsti arba ištrinti.
Įveskite kodą
Kodas išsiųstas į . Jei laiško negaunate kelias minutes, patikrinkite aplankus „Šlamštas“ ir „Reklamos“.
Viešai rodomas vardas ir komentaro tekstas. El. pašto adresas neskelbiamas.
Noriu tokios komentarų sistemos savo svetainėje